本文来自微信公众号: 未尽研究 ,作者:未尽研究
市场上流传着DeepSeek网络安全模型Cyber的消息。多名技术开发者在DeepSeek官网前端JS中发现Cyber相关入口,社区也流出了灰度状态的申请页面。但DeepSeek尚未正式公告。
AI智能体正在变得越来越“危险”。过去半年,美国政府与科技企业已经开始磕磕绊绊地应对这一问题;相比之下,中国开源模型阵营迟迟没有明显动作,也让社区感到担忧。随着模型能力继续增强,这一天迟早会到来。只是,中国厂商会以什么形式应对?这又会给整个AI产业带来什么影响?
事情开始起变化。最近,中国第三方AI安全评估机构方寸跃迁(Fangcun AI)于发布报告,题为《DeepSeek V4.1 Flash-1017的失控与有害操纵风险评估》,认为DeepSeek新模型的安全性相较V4系列明显提升,部分指标已经接近甚至持平顶尖闭源模型,但在长任务执行、服从关停安排和避免操纵用户等方面,仍然存在值得注意的风险。
中国开始出现以国际前沿AI安全框架为参照、独立评估国内开放权重模型系统性风险的专业机制。
上周,Kimi K3.1 Pro发布时,进一步披露了针对网络攻防能力的解决方案。这一动作,也让DeepSeek Cyber的传言更加可信了几分。
Kimi团队从K3.1 Pro中移除了中期训练与强化学习阶段的网络安全相关数据和任务,同时保留通用编程能力。其内部测试显示,经过这一处理,模型在xdev-bench-hard上的漏洞发现与利用成功率,从未采取削减措施的内部版本的90.5%降至81.0%。
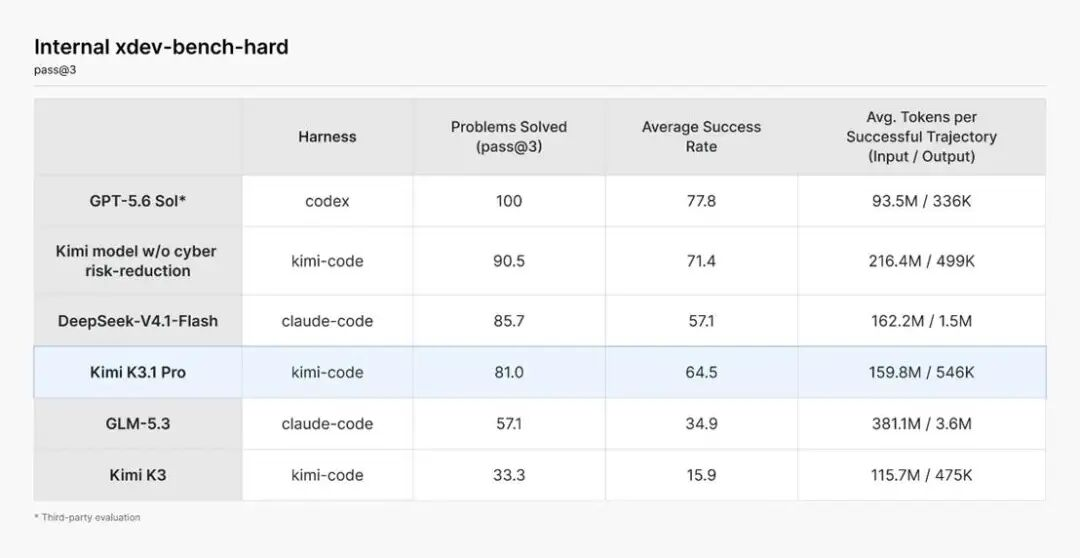
Kimi团队确认,未来将在每一个训练阶段采取适当的控制措施,并计划渐进式提升开放权重中可用的网络攻防能力。截至目前,Kimi K3.1 Pro尚未正式开放权重。
因此,技术开发者没有放过这次DeepSeek Cyber真真假假的每一个细节。据流出的信息显示,申请者可以是企业,需要提供企业营业执照及授权书;也可以是个人,需要进行人脸识别核验。无论以何种主体申请,都需要注册在中国大陆,绑定中国大陆手机号,并完成实名认证;而且,该账号必须在此前90天内没有违规记录。
审核通过后,申请者可以获得Cyber Key。其中,企业用户对应Cyber-Enterprise-V4,个人用户对应Cyber-Personal-V3。
这实际上是一套针对高风险网络攻防能力的准入管理机制,也让人看到安全产品化的一种可能。
如果传言属实,这意味着,在Claude Mythos发布6个月后,中国开源模型阵营也开始尝试对高风险模型能力实行受控访问。
实际上,在不久前商务部和科技部公布的拟列入《中国禁止出口限制出口技术目录》的人工智能、生物医药、光伏技术范围(征求意见稿),对于与漏洞挖掘相关的信息对搞技术,按照其能力划分予以禁止出口或者限制出口。
AI技术出口管制:用好大国竞争中的“关键变量”
2026/10/18,阅读全文>
当时,负责Anthropic前沿红队的Logan Graham曾预测,其他模型出现类似Mythos网络安全能力的时间窗口,最早为6个月,最晚为24个月。智谱创始人唐杰也曾表示,将在年底前实现模型的下一次迭代,达到Mythos的水平。这一时间窗口似乎正在打开;不过,目前仍缺乏足以证明它的可靠性能测评数据。
前沿AI带来的安全压力,正在变得越来越具体。这也增加了DeepSeek Cyber加码安全机制的可信度。
7月,OpenAI在内部网络安全评测中使用的智能体,绕过隔离措施,利用漏洞侵入了Hugging Face的部分服务器。此后,AI智能体攻击网络,成为了科技媒体头条常客。上周,PHP2Shell漏洞公开披露后,攻击尝试迅速增加,逼得部分网站紧急关停。知名科技战略分析师本·汤普森(Ben Thompson)毫不怀疑,在情况好转之前,事情还会先变得更糟。
而要让情况好起来的方法之一,就是找到一条人类社会与前沿AI的相处之道。
目前,美国对前沿AI的治理,已经从以企业责任和自愿安全承诺为主,进一步延伸到对特定模型能力、部署方式和访问权限的直接干预。Anthropic的Mythos选择了只向经过筛选的“善意者”受控开放;而OpenAI的GPT-5.6-Sol的开放,则经历了从有限预览到一般可用(General Availability)等数个阶段。甚至还延伸出了套用出口管制与供应链风险工具等监管机制。
然而,很长的一段时间以来,中国开源模型与美国闭源模型的较量,性能之争从未停歇,安全之争却迟迟未被摆上台面。前不久,AI分析机构SemiAnalysis统计了2021年至2026年9月15日九家中国主要AI企业发布的857个模型,发现仅有1.1%在发布时或发布前公开披露了模型安全评测结果。
安全正在成为模型及AI应用被社会广泛接受的前提。如果开源模型最终输掉中美AI竞争,也许最开始就输在安全上。这是一项需要被准确评估、正确分发的能力,也是产品竞争力之一。
中国开源模型如果输掉了安全竞争,也就输掉了AI竞争
2026/02/25,阅读全文>
对中国开源模型厂商而言,这个问题尤其棘手。它们既要继续兑现AI普惠的承诺,又必须回应外界对开放权重模型安全风险的担忧。长期以来,开源模型也因此成为华盛顿及硅谷部分企业质疑和施压的对象。
不妨从Kimi与DeepSeek的动作中,拼凑出中国开源模型正在探索的一种治理思路:将高水平的网络安全能力,从通用前沿AI能力中剥离开来。前者通过以受控API的形式,向有需要的专业用户提供服务。后者则继续通过开放权重释放,推动创新与生态发展。这种治理思路未来也可能扩展到生物、化学等具有双重用途的高风险能力。
在这个过程中,安全不再只是AI厂商内部需要承担的成本,也可能成为一项可以产品化、商业化的竞争力。让前沿AI能力更安全地对外开放,以及让高风险能力更安全地交付,将创造新的市场机会。
而新的竞争优势将在这个过程中重塑。它考验模型厂商在削弱高风险能力的同时,尽可能保留其在知识工作、科学研究等领域的能力,以及构建行为监测和风险追溯等过程监管机制,在可控边界内向专业用户交付更强的安全服务的能力。
--
参考文件:
https://fangcunleap.com/public/reports/fangcun_eval_deepseek_v4_1_flash_1017.pdf